cPanel
Plesk
Ubuntu
Windows
Debian
CentOS
Docker
Kubernetes
Linux

Protección DDoS en Argentina con PacketZero

PacketZero es nuestro sistema de mitigación: frena los ataques en la red antes de que lleguen a tu servidor, a tus prefijos o a tu red de acceso. Protege nuestra infraestructura todos los días y también puede proteger la tuya.

XDP / eBPFL3 · L4 · L7Buenos Aires · Miami · DallasTúnel GRE o interconexión

Últimos 30 días · medido el 11/11/2026

Lo que frenamos en un mes

Números de nuestra red, sacados de los mismos sistemas que alimentan el panel de PacketZero.

el ataque más grande380,9 Mpps de pico
700,6Gbps
ataques frenados en el borde de la red
1570
descartados por nuestros filtros168,3 mil millones de paquetes
71,1TB
de tráfico limpio entregado
447,7TB
IPs protegidas
766

El borde de la red frena los ataques volumétricos; los filtros de PacketZero descartan lo que queda y entregan solo el tráfico legítimo.

Un ataque de 442,7 Gbps, capa por capa

Así quedó registrado un ataque contra un servidor de FiveM protegido por PacketZero. Sacamos la IP y el nombre del cliente; los números son los medidos.

Informe de ataque ·

Mitigado
Tipo
Inundación UDP (UDP flood)
Objetivo
Servidor de FiveM · puerto 30120/UDP
Origen
18.936 IPs de Brasil, México, Malasia y Ucrania
Resultado
El servidor siguió en línea
  1. 01

    Borde de la red

    El grueso del ataque se frena en el borde, antes de entrar a nuestra red.

    442,7Gbps

    43,5 Mpps de pico

  2. 02

    Filtros PacketZero

    Lo que pasó el borde lo descartaron nuestros filtros con el perfil de FiveM: sigue solo el tráfico que se comporta como un jugador.

    20,3Gbps

    pico que pasó el borde · 1,57 TB descartados

  3. 03

    Tu servidor

    El servidor recibió su tráfico de siempre y siguió online durante todo el ataque.

    37Mbps

    como máximo, su tráfico legítimo

Barras a escala: al servidor le llegó el 0,008 % del pico del ataque.

Cuatro formas de usar PacketZero

Desde un servidor en nuestro datacenter hasta tu propia red. Los servidores tienen precio publicado; lo demás se cotiza a medida.

01En inetHost

Tu servidor en nuestro datacenter

VPS, bare metal o housing en Buenos Aires con PacketZero adelante. Contratás el servidor y la protección viene con él.

  • Cloud Mitigado: VPS con filtros DDoS para juegos
  • Bare metal y housing con PacketZero en tus IPs
  • Panel de reglas incluido

02Tu infraestructura

Tu red, por túnel GRE o interconexión

Anunciamos tus prefijos por BGP, filtramos los ataques y te devolvemos el tráfico limpio por túnel GRE o por interconexión física en nuestros datacenters de Buenos Aires.

  • Desde un /24 propio
  • Sin cambiar de proveedor de tránsito
  • Ataques repartidos en todo el rango (carpet bombing)
  • Para ISP, empresas de hosting y redes de juegos

03En tu red

PacketZero dentro de tu infraestructura

Instalamos y operamos PacketZero en tu propia red, delante de tus servidores, con los mismos perfiles y reglas que usamos en la nuestra.

  • Instalación y operación a cargo nuestro
  • Perfiles por juego y reglas por puerto
  • Panel para ver ataques y armar reglas
  • Se puede combinar con el filtrado en nuestra red para los ataques más grandes que tus enlaces

04Autogestión

Panel propio y API

En packetzero.inethost.com.ar ves tus ataques, tu tráfico y tus reglas, y los cambiás vos mismo, sin abrir un ticket.

  • Reglas por puerto, whitelist, blacklist y bloqueo por país
  • Avisos de ataque por Discord y Telegram
  • API e integración con Pterodactyl y TCAdmin

Conectividad con la mitigación incluida

Además de proteger lo que ya tenés, te damos la conexión con PacketZero adelante.

Ver toda la conectividad →

Para ISP y hosting

Tránsito IP mitigado

Tránsito por BGP con PacketZero adelante: el ataque se frena antes de llegar a tu red y vos recibís solo el tráfico limpio.

  • Sesión BGP con tabla completa o ruta por defecto
  • En cualquiera de nuestros puntos de presencia
  • Protección para todos tus prefijos, también contra carpet bombing

Cómo te devolvemos el tráfico limpio

Si protegemos tus prefijos, elegís cómo te llega lo filtrado. Las dos opciones usan BGP y el mismo filtro.

Túnel GRE

Dónde estás
En cualquier datacenter o red con IP pública
Cómo se conecta
Túnel GRE sobre internet hasta tu router
Ruteo
Anunciamos tus prefijos por BGP y te los entregamos por el túnel
A tener en cuenta
El túnel suma encabezado: hay que ajustar MTU y MSS
Ideal para
Hosting y redes de juegos en cualquier lugar

Interconexión física

Dónde estás
En cualquiera de nuestros puntos de presencia: CABASE, Cirion, Telecom, PIT Argentina, PIT Chile, IX.br SP4 o Colohouse Miami
Cómo se conecta
Cross-connect o fibra, en L2 (VLAN) o L3
Ruteo
Sesión BGP directa con tu router
A tener en cuenta
Hace falta llegar físicamente a nuestro datacenter
Ideal para
ISP y redes con mucho tráfico en Buenos Aires

Qué necesitás

  • ASN propio

    Tu sistema autónomo registrado, para las sesiones BGP.

  • Prefijos desde /24

    Es lo mínimo que se acepta por BGP en internet.

  • Router con BGP

    MikroTik, Juniper, Cisco o Linux con FRR.

  • Contacto técnico

    Alguien de tu equipo para coordinar la puesta en marcha y las pruebas.

El panel de PacketZero

Lo mismo que ven nuestros clientes: cada ataque, el tráfico y las reglas de cada IP. Son capturas de una cuenta de prueba, con las IPs borroneadas.

packetzero.inethost.com.ar ↗
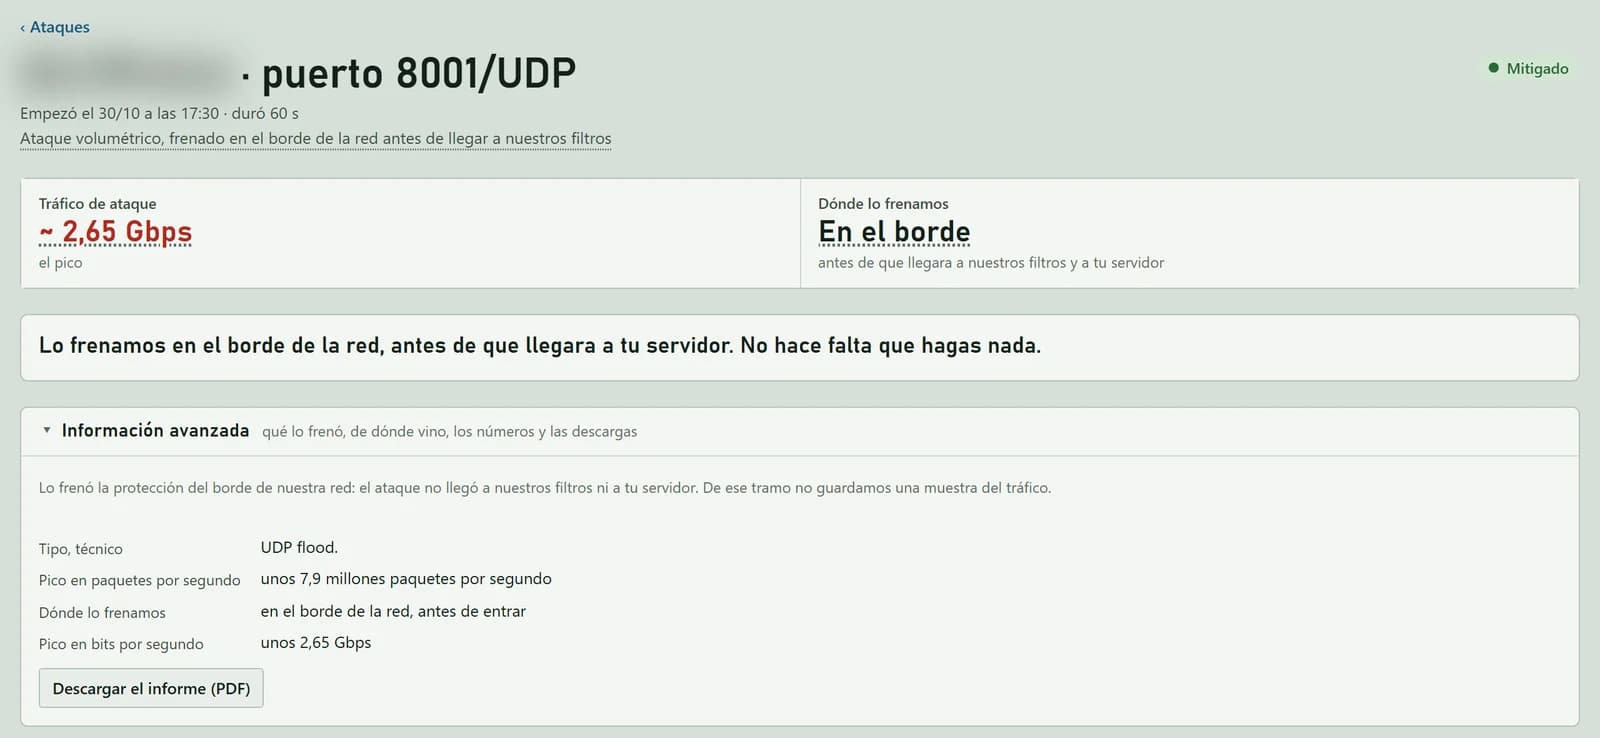
01Cada ataque, explicadoCuándo empezó, cuánto duró, el pico y dónde lo frenamos, con un informe en PDF para descargar.
Panel de PacketZero: detalle de un ataque UDP de 2,65 Gbps frenado en el borde de la red, con la información técnica y el botón para descargar el informe en PDF
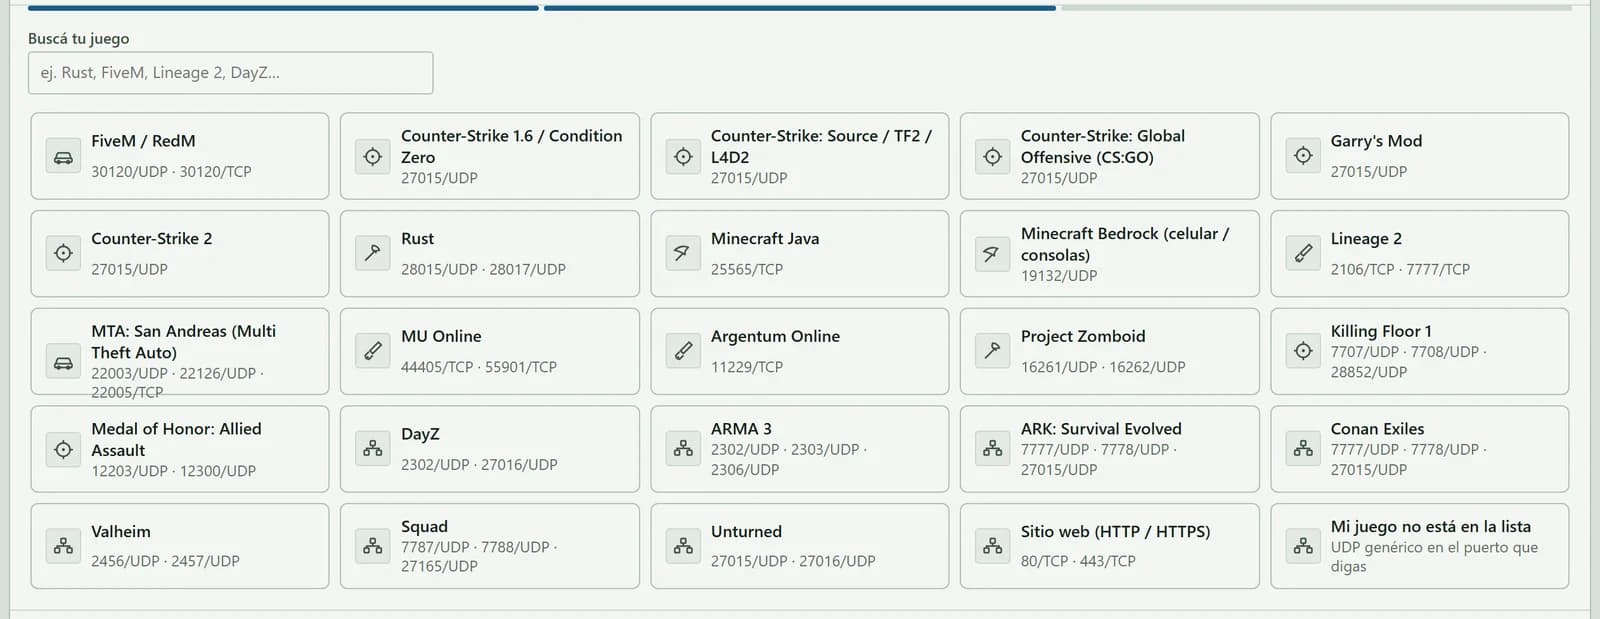
02Perfiles por juegoElegís tu juego y el filtro ya sabe qué puertos y qué tráfico esperar.
Panel de PacketZero: selector de perfiles por juego con FiveM, Counter-Strike 2, Rust, Minecraft, MTA: San Andreas, Lineage 2 y otros, cada uno con sus puertos
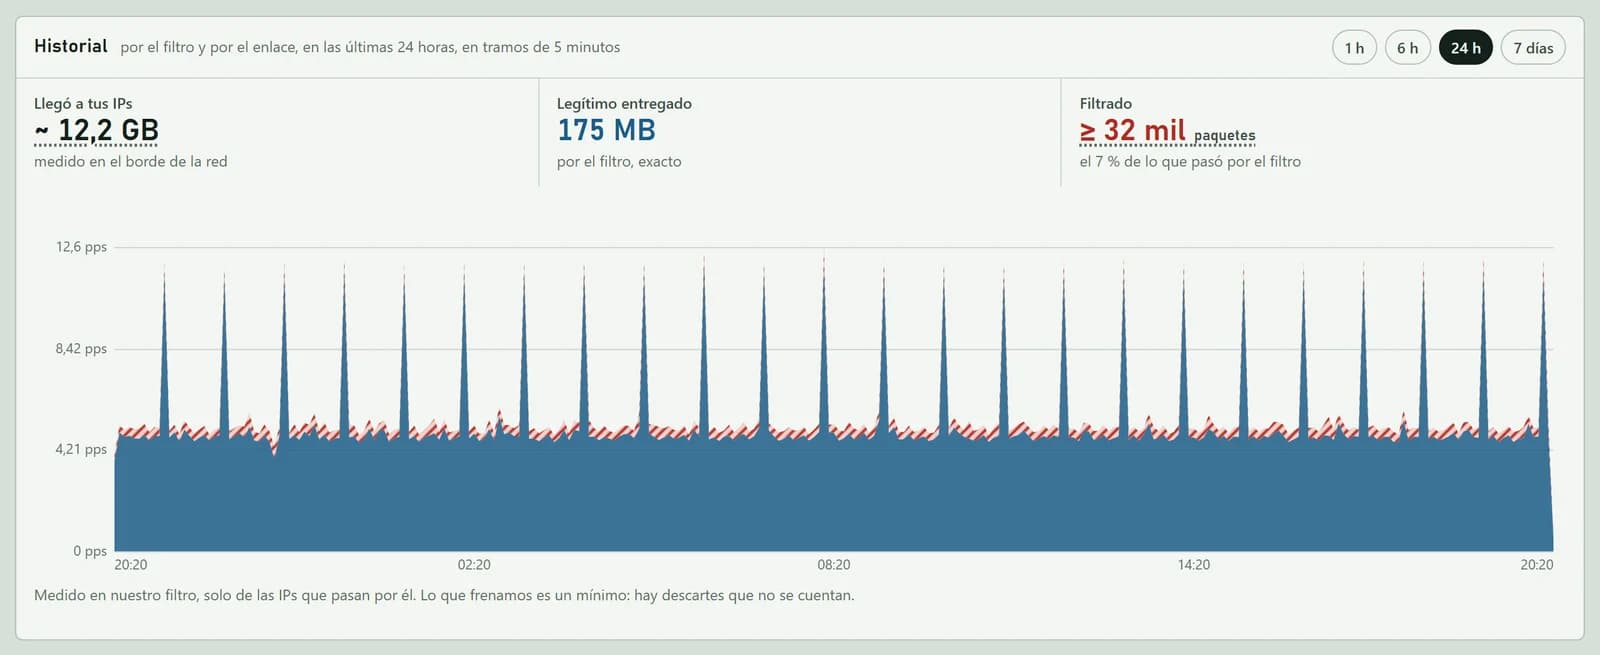
03Tráfico e historialLo que llegó a tus IPs, lo legítimo entregado y lo filtrado, en tramos de 5 minutos.
Panel de PacketZero: historial de tráfico de las últimas 24 horas con lo que llegó a las IPs, el tráfico legítimo entregado y lo filtrado
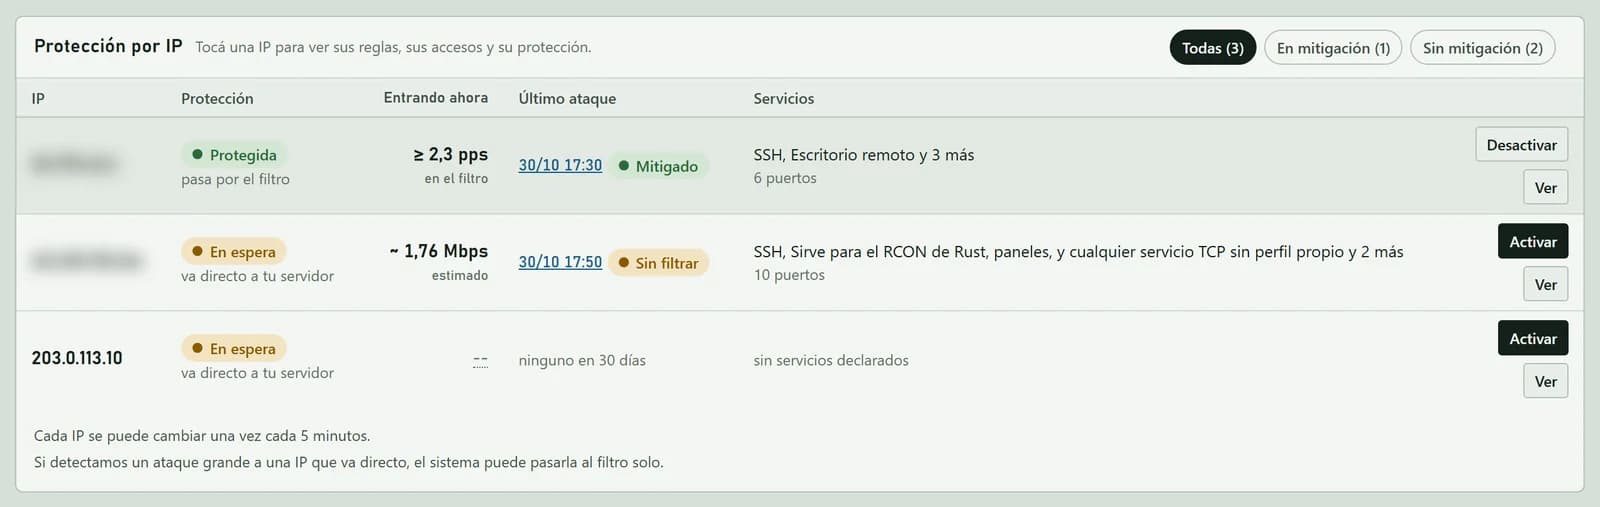
04Protección por IPActivás el filtro en cada IP y ves sus servicios declarados y su último ataque.
Panel de PacketZero: tabla de protección por IP con el estado del filtro, el tráfico entrante, el último ataque y los servicios de cada IP

Qué hace PacketZero

Filtrado propio, pensado para juegos y servicios en tiempo real, operado por nuestro equipo de red desde Buenos Aires.

  • Filtrado con XDP/eBPF

    Los paquetes de ataque se descartan apenas llegan a la placa de red, antes de pasar por el resto del sistema.

  • Capas 3, 4 y 7

    Desde floods volumétricos hasta ataques que imitan el protocolo de tu juego o de tu web.

  • Perfiles por juego

    Cada perfil sabe qué tráfico esperar en cada puerto, así el ataque se corta y los jugadores siguen entrando.

  • Reglas, listas y países

    Reglas por puerto, whitelist, blacklist y bloqueo de países, por IP.

  • Avisos por Discord y Telegram

    Te avisamos cuando empieza un ataque contra tus IPs.

  • API e integraciones

    API propia e integración con Pterodactyl y TCAdmin para que las reglas acompañen a tus servidores.

Algunos perfiles

  • FiveM / RedM
  • Counter-Strike 2
  • CS 1.6
  • Rust
  • Minecraft
  • MTA / SA-MP
  • Garry's Mod
  • Lineage 2
  • MU Online
  • Argentum Online
  • Project Zomboid
  • DayZ
  • ARK
  • Valheim

Dónde filtramos

Nodos de filtrado en cuatro ubicaciones, más limpieza en el borde de la red para los ataques volumétricos.

  • Buenos AiresDatacenter propio
  • Buenos AiresCirion
  • MiamiEstados Unidos
  • DallasEstados Unidos

Borde de la red: limpieza upstream de floods volumétricos

Puntos de presencia

Estamos en estos puntos de intercambio y datacenters: ahí podés interconectarte con nosotros y recibir tráfico mitigado.

  • PIT ChileSantiago, Chile
  • CABASEBuenos Aires
  • CirionBuenos Aires
  • TelecomBuenos Aires
  • PIT ArgentinaArgentina
  • IX.br SP4San Pablo, Brasil
  • ColohouseMiami, Estados Unidos

BYOIP · ASN propio

Traé tus IPs y tu ASN

Con cualquier servicio de inetHost (Cloud, Semi dedicado, Bare Metal o Housing) podés anunciar tu propio ASN y tus bloques de IP por BGP desde nuestra red.

  • Sin mitigación: no tiene costo adicional.
  • Con mitigación DDoS de PacketZero sobre tus prefijos: tiene un costo adicional que cotizamos según tu caso.
  • Necesitás tu ASN y tus bloques registrados (LACNIC u otro registro) y autorizarnos a anunciarlos; te ayudamos con la LOA y el ROA.

Preguntas frecuentes

Lo que más nos preguntan sobre la mitigación DDoS.

Pedí tu cotización

Preparando el formulario…

Protección DDoS e internet mitigado en Argentina | inetHost