Como funciona a mitigação DDoS da inetHost
Entenda monitoramento, detecção, mitigação ativa e regras, e saiba verificar o estado real de cada IP.
Atualizado 03/08/20264 min de leitura
Potência bruta com servidores físicos dedicados. Sem virtualização, desempenho máximo.
Espaço em rack premium com energia redundante e conectividade direta ao nosso backbone.
Defesa avançada contra ataques volumétricos para manter sua infraestrutura sempre online.
Entenda monitoramento, detecção, mitigação ativa e regras, e saiba verificar o estado real de cada IP.
Atualizado 03/08/20264 min de leitura
| As quatro partes do fluxo | Significado | Onde verificar |
|---|---|---|
| Monitoramento | IP observado sem proteção ativa | Badge Desativada no detalhe |
| Detecção | O provedor informa atividade compatível com ataque | Badge Sob ataque e aba Ataques |
| Mitigação | IP com proteção ativa informada | Badge Ativada e botão Desativar Mitigação |
| Regras | Tratam correspondências por protocolo e porta | Aba Regras |
Guia relacionado: Como saber se um IP está sob ataque
O painel consulta o endereço, solicita ao provedor configurado a mudança do estado e atualiza a consulta. A interface confirma o resultado mostrando Ativada. Latência, perda de pacotes ou uma regra existente não substituem essa confirmação.
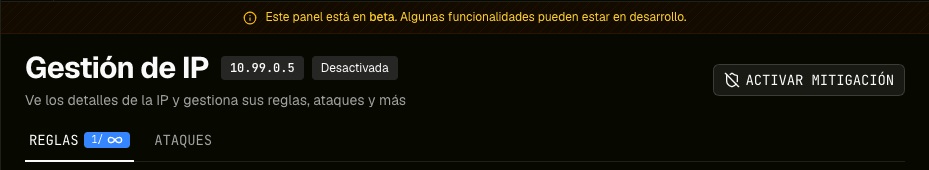
As regras combinam IP, protocolo, contramedida e porta ou intervalo. A permite, B bloqueia após o limite e R limita a taxa ao valor PPS. B e R exigem limite positivo. Alterar uma regra pode afetar tráfego, mas não liga nem desliga a mitigação.
Não. A regra é salva, mas o estado é consultado e alterado pelo controle do detalhe quando o serviço permite.
Não. Significa monitoramento sem mitigação ativa informada para o IP; não define a disponibilidade da aplicação.
