Como funcionam as regras do painel de mitigação
Entenda protocolos, tipos, portas, intervalos, modos Permitir, Bloquear e Rate Limit, limites PPS e regras especiais antes de configurar tráfego.
Atualizado 03/08/20264 min de leitura
Potência bruta com servidores físicos dedicados. Sem virtualização, desempenho máximo.
Espaço em rack premium com energia redundante e conectividade direta ao nosso backbone.
Defesa avançada contra ataques volumétricos para manter sua infraestrutura sempre online.
Entenda protocolos, tipos, portas, intervalos, modos Permitir, Bloquear e Rate Limit, limites PPS e regras especiais antes de configurar tráfego.
Atualizado 03/08/20264 min de leitura
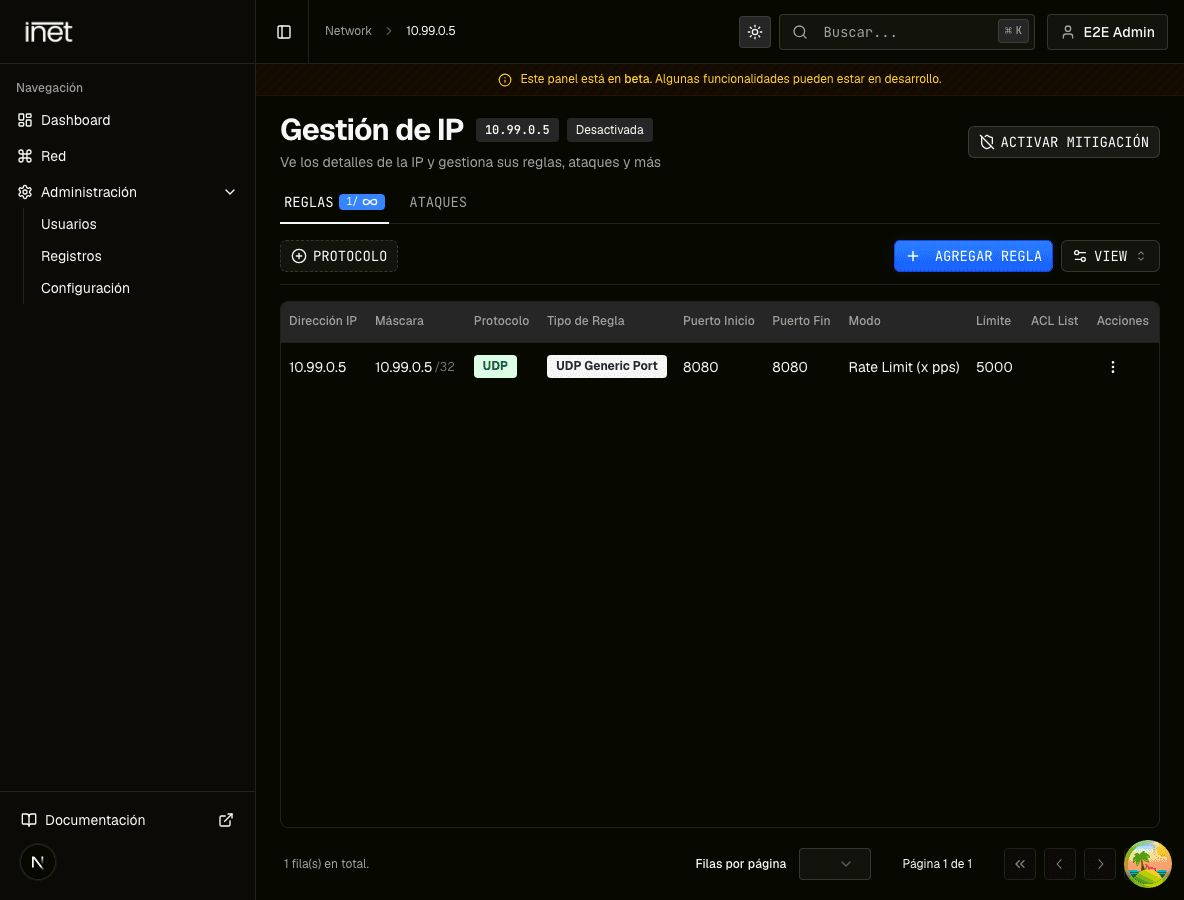
O IP identifica o destino protegido. O protocolo separa TCP, UDP e casos especiais. O tipo seleciona a contramedida e pode recomendar portas. A porta pode ser única, intervalo permitido ou todas quando houver suporte.
| Anatomia da regra | Define | Verifique |
|---|---|---|
| Protocolo | TCP, UDP ou especial | Transporte real |
| Tipo | Preset ou contramedida | Aplicação correta |
| Porta | Única, intervalo ou todas | Configuração do servidor |
Guia relacionado: Como criar uma regra de mitigação passo a passo
A interface mostra A como Padrão (Permitir), B como Bloquear após x PPS e R como Rate Limit. B e R exigem PPS positivo e o formulário mostra o máximo do protocolo. O guia não atribui efeitos que o painel não descreve.
UDP Generic Port e TCP Service são opções gerais. Há presets para FiveM, MTA, Source, Minecraft e Lineage 2. ICMP usa porta fixa 0; TCP Passive pode aceitar todas; Drop All bloqueia todo o tráfego e tem alto impacto.
A interface marca A, Padrão (Permitir), como inicial. Confirme a necessidade antes de mudar para B ou R.
Não. O tipo pode aceitar porta única, intervalo, valor fixo ou todas. O formulário mostra e valida as opções.
